Cryptographie quantique par satellite : démêler le vrai du faux


- En 2016, le satellite chinois Micius permettait de transmettre depuis l’espace des clés de chiffrement quantiques sur une distance pouvant atteindre 1 200 kilomètres.
- La distribution quantique de clés apporte une garantie d’une autre nature puisque sa sécurité repose sur les lois de la physique.
- Le satellite est la seule voie praticable pour des liaisons quantiques intercontinentales.
- Mais si Micius (2016) a été une percée scientifique majeure, la technologie n’est pas encore mature pour sécuriser des communications à grande échelle.
- Le coût d’une infrastructure satellitaire se justifie comme un investissement stratégique mutualisé, à condition de rester exigeant sur la certification et les débits.
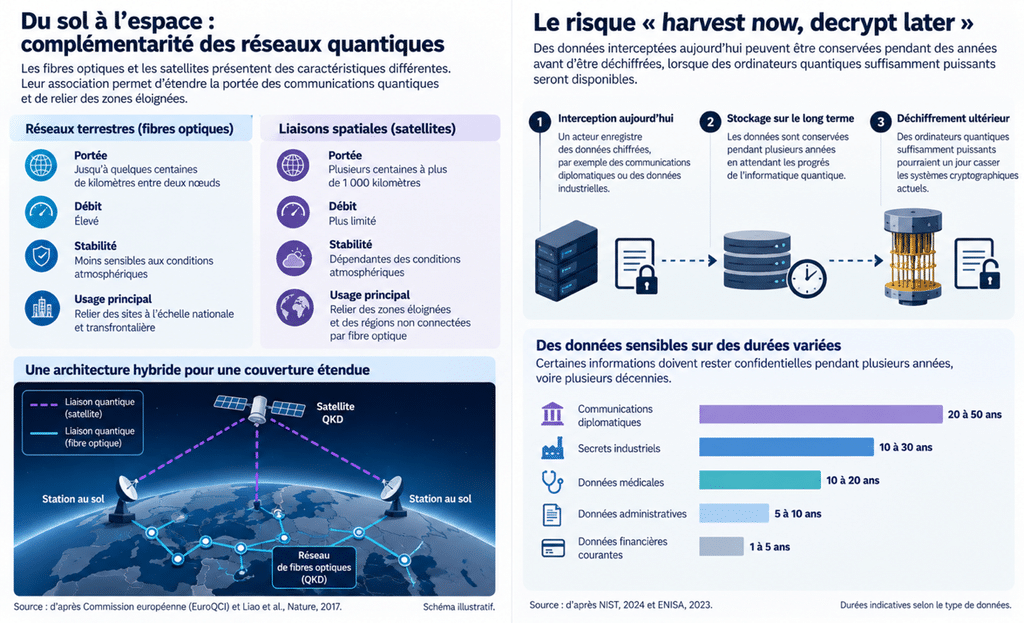
En 2016, le satellite chinois Micius permettait à des chercheurs de transmettre depuis l’espace des clés de chiffrement quantiques1 sur une distance pouvant atteindre 1 200 kilomètres2. Cette expérience démontrait qu’il était possible de recourir aux propriétés de la physique quantique pour établir des clés de chiffrement sur des distances difficilement accessibles par les réseaux terrestres. Neuf ans plus tard, la technologie intéresse directement l’Union européenne, qui prépare sa propre infrastructure de communication quantique. Le programme EuroQCI prévoit ainsi d’associer des réseaux de fibre optique à des satellites, notamment pour protéger les échanges entre les administrations et les données d’infrastructures essentielles3. Son premier satellite expérimental, Eagle‑1, est désormais annoncé pour la fin de 2027 par la Commission européenne.
Cette évolution intervient alors que les perspectives offertes par l’informatique quantique conduisent les autorités de cybersécurité à revoir leurs méthodes de protection. Une partie des communications numériques repose sur des systèmes cryptographiques dont la résistance dépend de la difficulté à résoudre certains problèmes mathématiques. Des ordinateurs quantiques suffisamment puissants pourraient un jour compromettre ces protections, même si de telles machines ne sont pas encore disponibles. Des informations interceptées aujourd’hui pourraient alors être conservées pendant des années avant d’être déchiffrées. Cette méthode, connue sous l’appellation « harvest now, decrypt later », concerne surtout les données dont la confidentialité doit être garantie de façon pérenne, comme les secrets industriels, certaines informations médicales ou les communications diplomatiques.
Une partie des communications numériques repose sur des systèmes cryptographiques dont la résistance dépend de la difficulté à résoudre certains problèmes mathématiques.
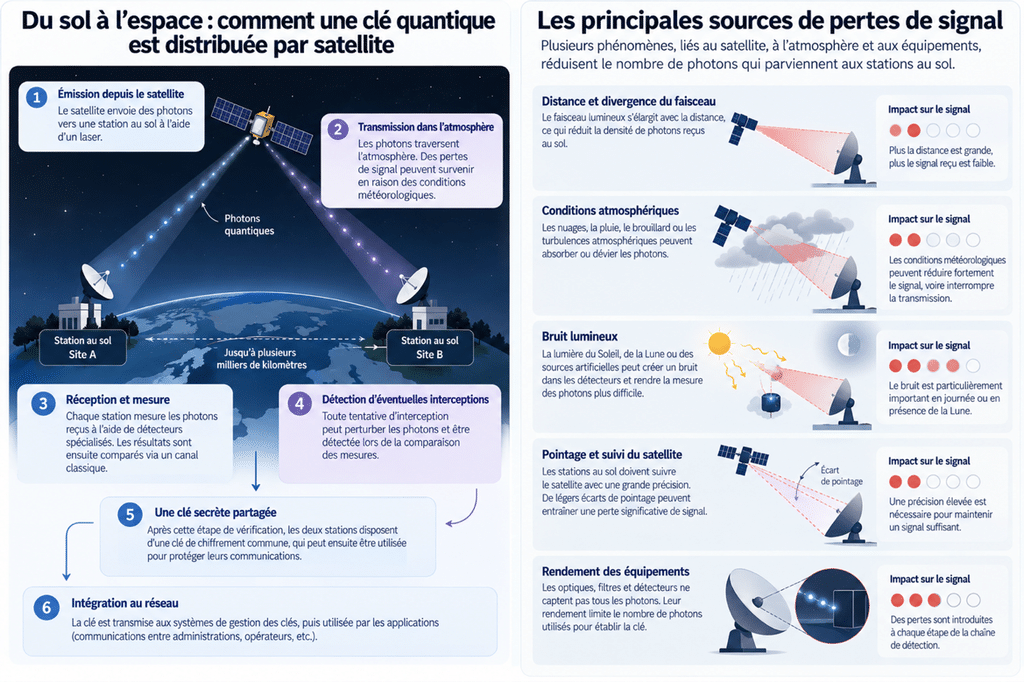
En vue d’anticiper cette menace, le National Institute of Standards and Technology (NIST), organisme fédéral américain chargé notamment de l’élaboration de standards technologiques, a publié en août 2024 trois premiers standards de cryptographie post-quantique4. Ces algorithmes doivent permettre de renforcer les communications en utilisant les équipements informatiques existants. La distribution quantique de clés, ou QKD, emprunte une autre voie puisqu’elle utilise les propriétés de particules de lumière pour établir une clé secrète entre deux correspondants. Une tentative d’interception peut alors provoquer des perturbations détectables, à condition que le protocole et les équipements fonctionnent conformément à leurs exigences de sécurité. Cette méthode nécessite cependant des dispositifs spécialisés et se heurte aux pertes de signal lorsque les distances augmentent.
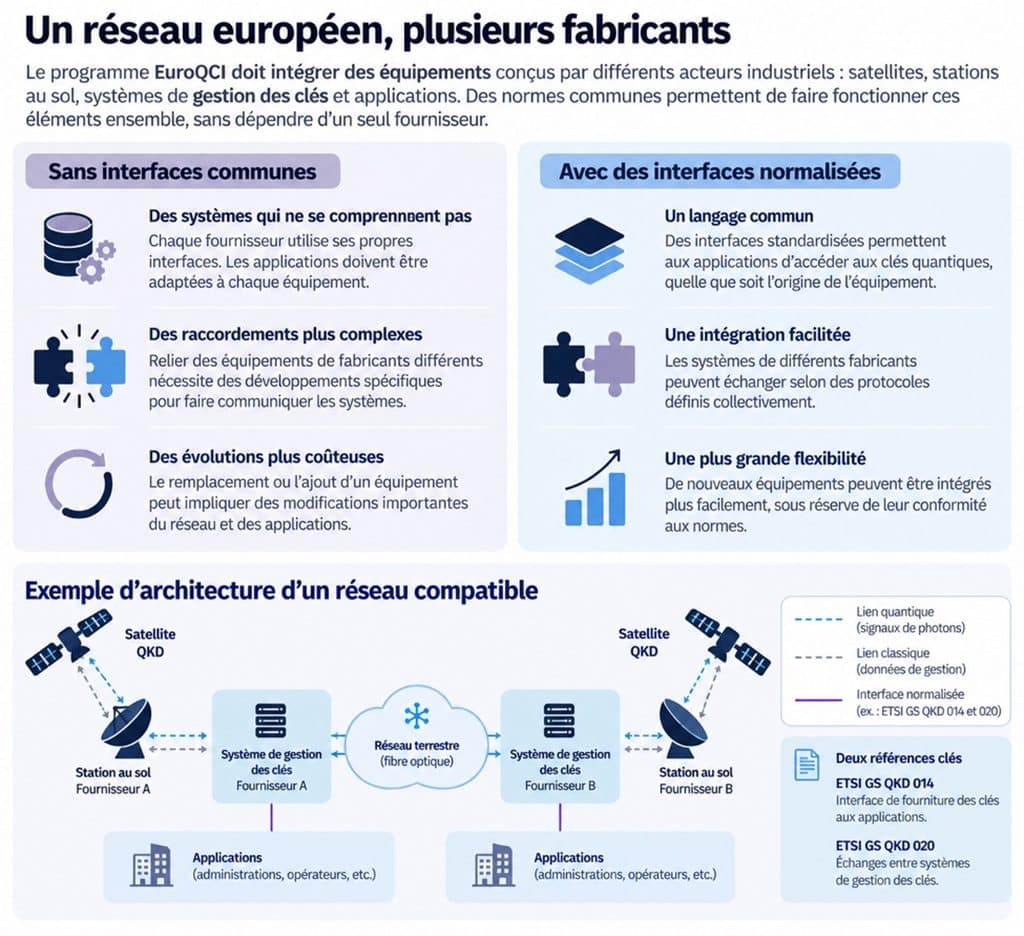
L’architecture retenue par EuroQCI associe donc deux moyens de transmission. Les fibres optiques doivent relier les sites à l’échelle nationale et transfrontalière, tandis que les satellites sont destinés à étendre la portée des communications quantiques. La construction de ce réseau suppose encore de résoudre des questions de débit, de disponibilité et de certification des équipements, qui conditionnent son utilisation en dehors des expériences scientifiques. Ces aspects sont au cœur des recherches de Romain Alléaume5, enseignant-chercheur à Télécom Paris, au sein de l’Institut Polytechnique de Paris, où il étudie notamment la distribution quantique de clés et la sécurité de ses dispositifs. Son éclairage, recueilli par Polytechnique Insights, intervient à un moment où les ambitions spatiales européennes doivent encore se traduire en systèmes de communication opérationnels.
#1 La cryptographie post-quantique rend la distribution quantique de clés inutile. FAUX
Romain Alléaume. Les standards finalisés par le NIST en 2024 reposent, comme toute la cryptographie à clé publique, sur des conjectures calculatoires plausibles, mais relativement jeunes. L’histoire récente invite d’ailleurs à l’humilité. Des candidats à la standardisation comme SIKE ou Rainbow ont été cassés en cours de route avec des ordinateurs parfaitement classiques. La distribution quantique de clés apporte une garantie d’une autre nature puisque sa sécurité repose sur les lois de la physique. Une clé établie par QKD ne pourra jamais être « recalculée », même par un adversaire disposant d’une puissance de calcul illimitée. C’est ce qu’on appelle la sécurité pérenne, ou everlasting security. Réciproquement il est illusoire de penser que la cryptographie quantique (QKD et au-delà) pourrait remplacer la cryptographie classique. L’approche la plus solide à court terme n’est pas d’opposer QKD et cryptographie post-quantique, mais de les combiner dans une défense en profondeur où les deux se renforcent. À plus long terme, c’est d’intégrer l’usage de quantique dans la cryptographie, afin d’en étendre les fonctionnalités et la sécurité.
#2 L’absence actuelle d’ordinateur quantique capable de casser les systèmes cryptographiques concernés ne signifie pas que les communications sensibles peuvent attendre pour être protégées. VRAI
Oui, et il existe un raisonnement arithmétique simple, souvent appelé « théorème de Mosca ». Si une donnée doit rester confidentielle x années, que la migration prend y années et que l’ordinateur quantique arrive dans z années, dès que x + y dépasse z, il est déjà trop tard pour les données interceptées aujourd’hui. Pour l’immense majorité des communications, x est faible et la menace est théorique. Mais pour les secrets d’État, les données de santé ou génomiques et la propriété industrielle, où x se mesure en décennies, l’interception en vue d’un déchiffrement futur est un risque rationnel pour un adversaire étatique. C’est pourquoi l’ANSSI comme le NIST recommandent d’engager la transition sans attendre, en commençant par ces flux à longue durée de vie.
#3 Le satellite constitue aujourd’hui la seule solution praticable pour distribuer des clés quantiques à l’échelle intercontinentale sans recourir à des nœuds terrestres de confiance. VRAI
Sur fibre, les pertes croissent exponentiellement avec la distance. Les records se situent entre 500 et 1 000 kilomètres et on ne peut pas amplifier un signal quantique puisque le théorème de non-clonage l’interdit. On étend aujourd’hui les réseaux terrestres avec des nœuds de confiance intermédiaires, qu’il faut sécuriser un à un. Quant aux répéteurs quantiques qui lèveraient cette contrainte, ils restent un objet de laboratoire. Dans l’intervalle, le satellite est la seule voie praticable pour des liaisons quantiques intercontinentales, les pertes dans le vide spatial croissant beaucoup plus lentement qu’en fibre. Les deux approches sont complémentaires, avec la fibre pour le maillage métropolitain et le satellite pour les très longues distances. C’est exactement l’architecture retenue par EuroQCI.
#4 Les démonstrations réalisées avec le satellite Micius prouvent que la QKD satellitaire est déjà suffisamment mature pour sécuriser des communications à grande échelle. FAUX
Micius (2016) a été une percée scientifique majeure, avec la distribution d’intrication à 1 200 kilomètres et l’échange de clés entre Pékin et Vienne, qui ont établi la faisabilité physique. Mais entre une démonstration scientifique et un service opérationnel de sécurité, il reste plusieurs étapes. Les débits sont faibles, la disponibilité est contrainte par les passages du satellite et la météo. Il faut surtout évaluer et certifier la sécurité d’un système complet, puisqu’un satellite servant de nœud de confiance doit être protégé comme un équipement cryptographique. La technologie est donc démontrée, mais pas encore mature pour sécuriser des communications à grande échelle. Franchir ces étapes, de l’industrialisation à la montée en débit et à la certification, est précisément l’objet de la génération en développement en Europe, avec Eagle‑1 puis la composante spatiale d’EuroQCI.
#5 La sécurité d’une communication utilisant la QKD est nécessairement supérieure à celle d’une communication reposant sur la cryptographie classique ou post-quantique. INCERTAIN
Au niveau du protocole d’échange de clé, oui. La sécurité de la QKD est démontrée au sens de la théorie de l’information, sans aucune hypothèse sur la puissance de calcul de l’adversaire, ce qu’aucun mécanisme calculatoire ne peut offrir. Mais une communication sécurisée nécessite aussi un protocole assurant l’authentification, et un protocole de chiffrement des données. Utiliser la cryptographie post-quantique pour ces fonctionnalités est le plus pratique, mais la sécurité globale dépend des détails de la combinaison entre étapes classiques (post-quantiques) et quantique. Au niveau du système réalisant une communication sécurisée utilisant sur la QKD, la prudence s’impose. Les implémentations réelles peuvent présenter des vulnérabilités, et mon équipe a elle-même démontré des attaques par saturation ou éblouissement de détecteurs sur des systèmes CV-QKD. Il ne faut donc pas en conclure que « la QKD est inviolable », un slogan qui a fait du tort au domaine. La QKD élimine toute la classe des attaques calculatoires, y compris rétroactives, et déplace le problème vers la sécurité d’implémentation, qui se traite par évaluation et certification, comme pour les HSM (Hardware Security Modules). Combinée à la cryptographie post-quantique, elle offre une sécurité pouvant être strictement supérieure à chacune des deux approches seules.
L’authentification : une condition capitale de la sécurité quantique
1. Une administration transmet un document confidentiel à une autre.
Les deux organismes utilisent la distribution quantique de clés pour établir une clé secrète destinée à protéger leurs échanges.
2. Un équipement malveillant usurpe l’identité du destinataire.
Sans authentification fiable, l’émetteur peut établir une clé avec cet équipement en croyant communiquer avec l’administration attendue.
3. L’authentification permet de contrer cette attaque.
Elle vérifie l’identité des correspondants avant et pendant l’établissement de la clé. Cette protection doit être assurée indépendamment des propriétés quantiques de la transmission.
Ce que montre cet exemple : La détection des interceptions par la QKD ne dispense pas de vérifier l’identité des correspondants. La sécurité d’une communication repose sur plusieurs mécanismes complémentaires.
#6 L’intérêt économique d’une infrastructure de QKD satellitaire européenne dépend uniquement du nombre de communications sensibles qu’elle permettra de sécuriser. INCERTAIN
En coût par bit de clé pour quelques liaisons gouvernementales, ce serait difficile à défendre. Mais ce n’est pas le bon cadre d’analyse. EuroQCI relève d’abord, comme Galileo en son temps, d’une logique de souveraineté puisqu’il s’agit de construire une filière industrielle européenne sur un marché où la Chine et d’autres investissent massivement. C’est aussi le socle d’une future infrastructure quantique plus générale, avec la distribution d’intrication, la synchronisation d’horloges et l’interconnexion de processeurs quantiques, autrement dit l’Internet quantique. Le périmètre des usages dépasse le domaine diplomatique, des infrastructures critiques au stockage distribué de données à sécurité de très long terme, sur lequel nous travaillons. Le coût se justifie donc comme un investissement stratégique mutualisé, à condition de rester exigeant sur la certification et les débits, et d’articuler QKD et cryptographie post-quantique plutôt que de les opposer.